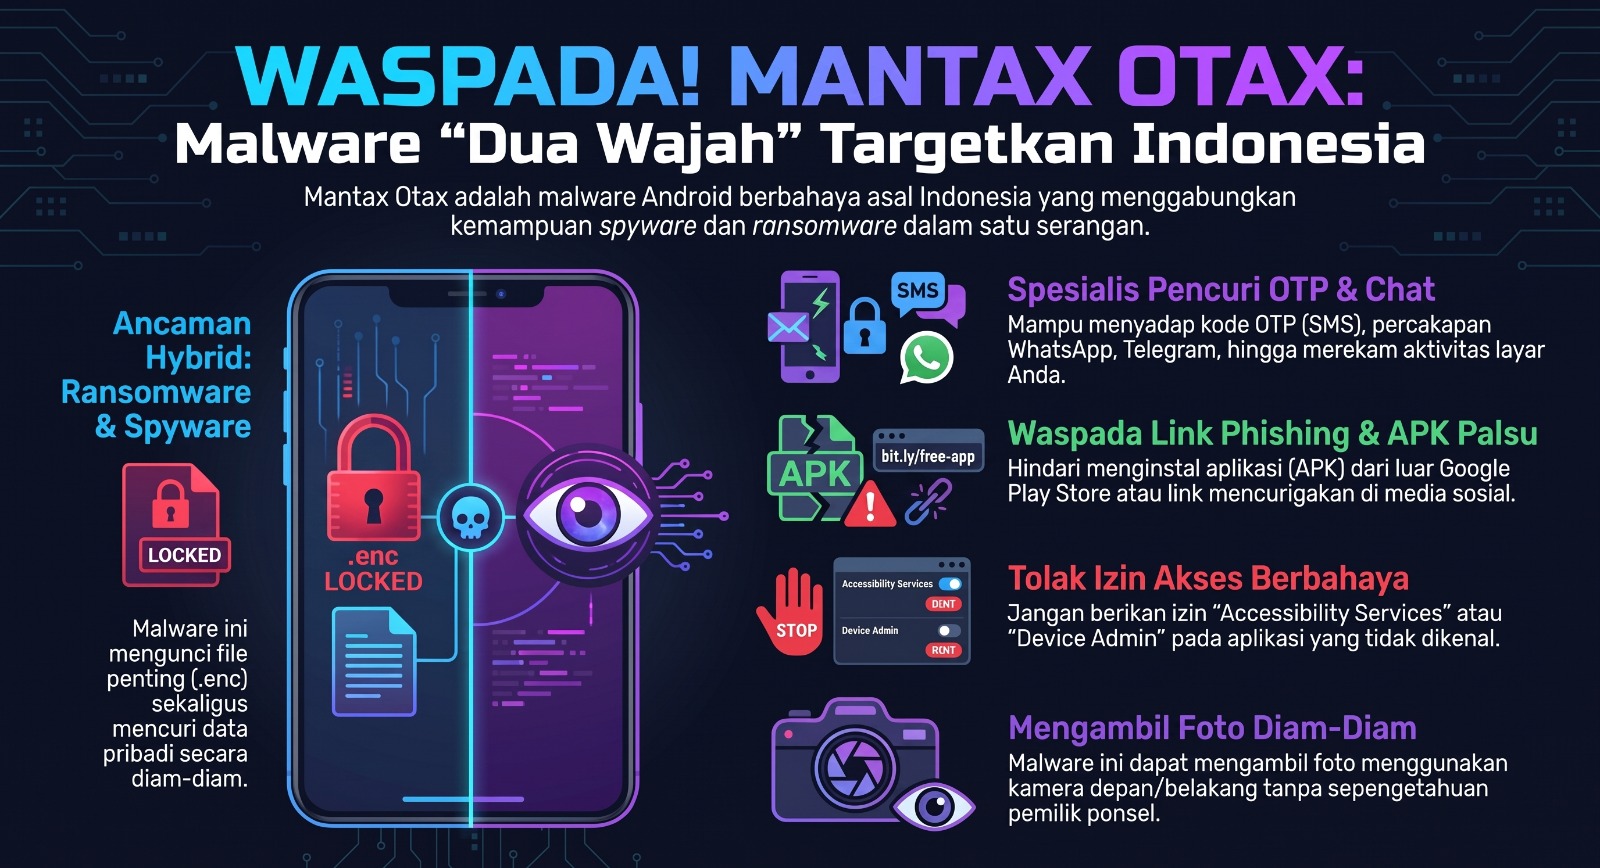
Dunia keamanan siber kembali dikejutkan oleh temuan infeksi perangkat bergerak (mobile malware) yang sangat agresif. Tim peneliti zLabs baru saja merilis analisis mendalam mengenai sebuah ancaman siber baru bernama Mantax Otax. Serangan ini menandai evolusi taktik berbahaya dalam ekosistem kejahatan siber lantaran berhasil menggabungkan kemampuan spionase (spyware) tingkat lanjut secara mulus dengan fungsi pemerasan (ransomware) konvensional ke dalam satu vektor serangan tunggal (double-extortion).
Berdasarkan indikator bahasa, string teks, serta sampel file yang berhasil diamankan dari perangkat korban, kampanye siber ini teridentifikasi secara khusus menargetkan pengguna di Indonesia.
🛠️ Vektor Infeksi dan Teknik Sideloading
Serangan ini umumnya bermula dari metode distribusi sideloading. Berdasarkan temuan di lapangan, sampel aplikasi berbahaya ini disebarkan dalam bentuk file APK mandiri (standalone) yang di-host pada platform berbagi file pihak ketiga.
Pelaku memanfaatkan kampanye rekayasa sosial (social engineering), pesan phishing, serta tautan yang dibagikan melalui platform perpesanan instan atau media sosial untuk mengecoh korban. Korban dipandu agar bersedia mengunduh dan menginstal aplikasi secara manual demi melewati sistem keamanan toko aplikasi resmi.
Begitu aplikasi terpasang, malware segera meminta hak akses administrator perangkat (device administrator privileges). Setelah celah ini terbuka, malware secara sistematis mengumpulkan berbagai izin sensitif mulai dari akses SMS, daftar kontak, galeri foto, hingga Layanan Aksesibilitas (Accessibility Services), yang memberikan penyerang kendali penuh atas fungsi inti sistem operasi Android korban.
🕵️ Fitur Spionase Komprehensif (Spyware Suite)
Sebelum atau bersamaan dengan proses pemerasan, Mantax Otax menjalankan fungsi pengintaian secara masif untuk menyedot berbagai data pribadi korban secara diam-diam:
- Pencurian Data dan PII: Mengumpulkan daftar aplikasi terpasang, spesifikasi perangkat, riwayat penelusuran web (browser), lokasi real-time, hingga riwayat panggilan dan pesan SMS—termasuk pesan OTP (One-Time Password) untuk verifikasi akun perbankan atau dompet digital.
- Penyadapan Aplikasi Perpesanan: Memanfaatkan layanan aksesibilitas untuk membaca profil akun serta riwayat obrolan dari aplikasi pesan instan populer seperti WhatsApp dan Telegram secara otomatis.
- Pemantauan Layar Jangka Panjang: Menggunakan API MediaProjection Android untuk mengambil tangkapan layar (screenshot) secara berkala serta merekam aktivitas layar penuh dalam format MP4. Data tangkapan layar ini dikompresi ke format JPEG dan diunggah ke layanan penyimpanan pihak ketiga (Catbox), di mana URL unduhannya dikirim langsung ke peladen pengendali (Command and Control / C2).
- Pengambilan Foto Rahasia: Mengaktifkan kamera depan maupun belakang secara tersembunyi tanpa memunculkan pratinjau visual atau interaksi dari pengguna, lalu mengirimkan hasilnya ke peretas dalam format terenkripsi Base64.
🔐 Serangan Pemerasan Ganda (Ransomware & Ekstorsi)
Setelah berhasil mengumpulkan data pribadi korban, malware beralih ke fase destruktif berupa enkripsi data:
- Enkripsi File pada Perangkat Lama: Pada perangkat yang berjalan di Android 9 atau versi lebih lama, ransomware melakukan penjelajahan mendalam (recursive traversal) pada penyimpanan eksternal, menargetkan dokumen, arsip, basis data, serta file multimedia. File-file tersebut dikunci menggunakan algoritma AES, dihapus dari penyimpanan asli, dan diganti dengan ekstensi .enc.
- Manipulasi Visual: Untuk memberikan dampak psikologis yang kuat, malware menargetkan file gambar lokal di perangkat dan menggantinya dengan pesan tebusan bertuliskan: "Your files have been encrypted. Pay to decrypt."
- Portal Obrolan Interaktif: Usai enkripsi tuntas, malware memunculkan antarmuka obrolan interaktif di layar. Saluran komunikasi ini terhubung langsung ke infrastruktur Firebase milik pelaku (yang sempat terekspos akibat kesalahan konfigurasi peladen), memungkinkan peretas melakukan negosiasi tebusan secara langsung dengan korban.
Catatan Teknis: Pada perangkat modern yang menjalankan Android 10 ke atas, efektivitas enkripsi ini cukup tereduksi berkat perlindungan sistem bawaan bernama Scoped Storage, yang membatasi ruang gerak aplikasi luar.
⚡ Eskalasi Ancaman: Fitur Baru pada "Mantax Otax v2"
Dalam varian terbarunya, pengembang malware ini meningkatkan kemampuan destruktif dan taktik pelecehan psikologisnya dengan beralih ke protokol komunikasi WebSocket serta menyematkan sejumlah perintah baru yang sangat mengganggu:
- Pembatasan Total Perangkat: Melalui perintah khusus, malware dapat mengunci layar secara persisten, memblokir akses ke seluruh aplikasi yang terpasang (), hingga menciptakan lapisan transparan di atas layar yang mencegat seluruh sentuhan fisik (touch input), membuat korban tidak bisa mengoperasikan ponselnya sama sekali.
- Teror Psikologis & Spam Visual:
- Dialog Spam (dialogSpam): Terus-menerus memunculkan jendela pop-up peringatan di layar terdepan secara otomatis tanpa henti.
- Video Overlay (videoOverlay): Memaksa pemutaran video secara full-screen untuk menutupi dan menyembunyikan proses latar belakang yang sedang dijalankan penyerang.
- Jumpscare Visual (jumpscarestart): Menampilkan gambar-gambar mengejutkan secara berulang setiap 600 milidetik untuk menciptakan efek visual yang sangat mengganggu dan mendisorientasikan korban.
- Dialog Spam (dialogSpam): Terus-menerus memunculkan jendela pop-up peringatan di layar terdepan secara otomatis tanpa henti.
- Text-to-Speech Jarak Jauh (TTS_SPEAK): Memaksa speaker perangkat membaca teks ancaman yang dikirimkan oleh peretas secara otomatis, mengatur kecepatan suara dan nada secara jarak jauh tanpa campur tangan pengguna.
🛡️ Langkah Mitigasi dan Pencegahan
Mengingat kompleksitas ancaman yang menggabungkan spionase tingkat tinggi dan teknik pemerasan modern, pengguna disarankan untuk selalu menerapkan langkah-langkah pengamanan ketat:
- Hindari Sideloading: Jangan pernah mengunduh file aplikasi berformat .apk dari tautan sembarangan, grup pesan, atau situs web pihak ketiga yang tidak terverifikasi.
- Batasi Izin Akses Sensitif: Waspadai aplikasi yang meminta hak administrator perangkat atau aksesibilitas (Accessibility Services) tanpa alasan fungsional yang jelas.
- Gunakan Solusi Keamanan: Pastikan perangkat Anda terlindungi oleh perangkat lunak keamanan atau Mobile Threat Defense (MTD) terpercaya yang mampu mendeteksi anomali jaringan dan aktivitas berbahaya secara real-time